Ciberataque em França: Câmaras Frigoríficas em Risco
Um ataque cibernético recente comprometeu câmaras frigoríficas essenciais do serviço de sangue na França, mas danos foram evitados.
Reprodução Redes Sociais
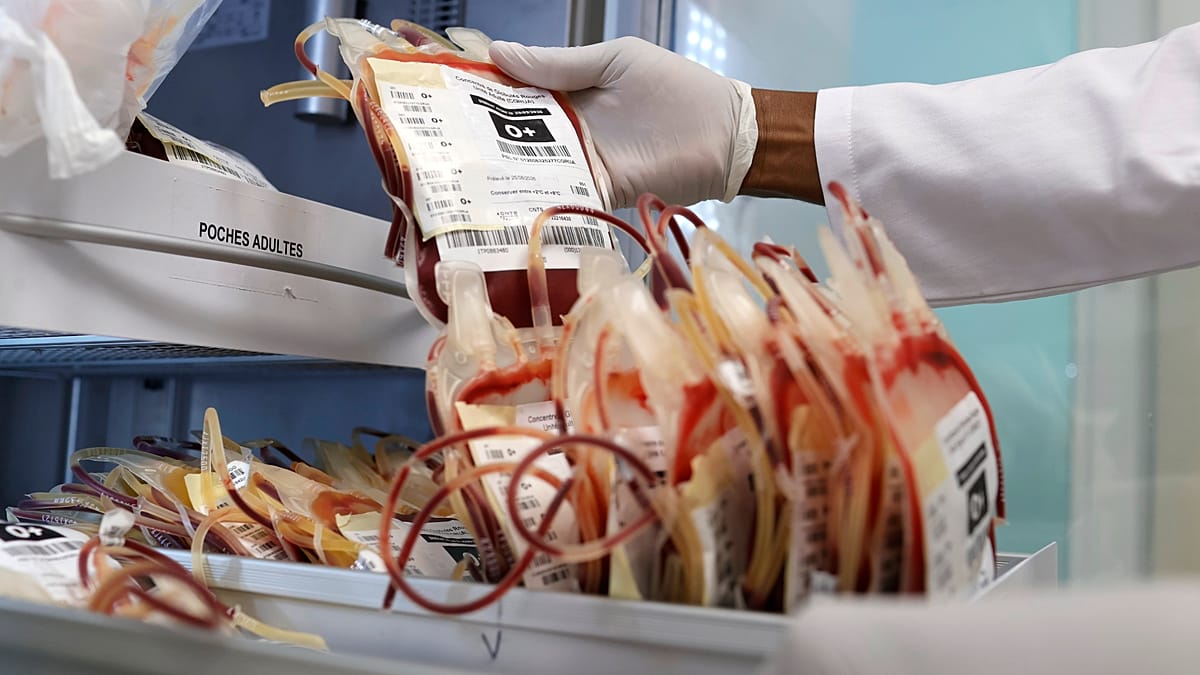
Na noite entre 1 e 2 de novembro de 2026, um ciberataque com consequências potenciais graves atingiu a Coolworld, uma empresa especializada em instalações frigoríficas. A Coolworld presta serviços ao Établissement français du sang (EFS), responsável pela transfusão de sangue na França.
De acordo com o jornal Le Canard enchaîné, hackers conseguiram alterar remotamente os parâmetros de várias câmaras frigoríficas cruciais para a conservação de produtos sanguíneos. Essas instalações, que normalmente mantêm temperaturas em torno de -30 °C, foram instruídas a ajustar para alarmantes 110 °C. Felizmente, o EFS assegurou que essa temperatura nunca foi alcançada, pois um técnico de serviço identificou rapidamente a anomalia e interveio antes que qualquer dano pudesse ocorrer.
Os equipamentos afetados armazenavam amostras de doadores e plasma congelado para transfusões. Segundo o EFS, não houve perda de produtos sanguíneos e, surpreendentemente, não foi identificado impacto sanitário. As operações de coleta e distribuição de sangue continuaram normalmente.
Este incidente ressalta a preocupante vulnerabilidade de equipamentos industriais conectados em rede, especialmente sistemas de refrigeração acessíveis à distância.
Atualizado há 2 horas
O Ministério da Saúde da França e a agência nacional de cibersegurança do país estão investigando o caso. O acesso remoto aos equipamentos foi desativado, e o EFS afirma ter reforçado o monitoramento de temperatura em suas instalações. A sequência de incidentes levou autoridades dos Estados Unidos a publicar um alerta sobre ataques contra sistemas de refrigeração industrial e monitoramento de cadeia fria. Segundo o comunicado, esse tipo de invasão pode ter consequências como perda de estoques, danos aos equipamentos e até risco de incêndio. As autoridades recomendam retirar os controladores da internet pública sempre que possível, proteger o acesso remoto por firewalls, substituir senhas padrão e instalar atualizações de segurança.
Atualizado há 26 horas
A invasão teria ocorrido através da infraestrutura de TI do EFS. A Coolworld, responsável pelos sistemas atingidos, afirmou que a vulnerabilidade explorada estava em um componente fornecido por uma terceira empresa e que atingiu apenas um número limitado de unidades.
O ataque aos estoques de plasma acontece poucos dias após incidentes envolvendo sistemas de refrigeração de supermercados na Europa. No começo da semana, redes na Bélgica, Luxemburgo, Suécia, Estônia e outros países relataram alterações remotas em freezers e refrigeradores. Em uma loja sueca, por exemplo, os equipamentos foram configurados para atingir 50 ºC.
Apesar das semelhanças, ainda não está claro se a tentativa de sabotagem dos equipamentos usados pelo EFS está diretamente relacionada aos ataques contra o varejo.
O episódio ocorre em meio a uma série de ataques contra sistemas de refrigeração conectados à internet na Europa, e até problemas em geladeiras smart convencionais. Em setembro, na Coreia do Sul, usuários de um modelo da Samsung viram os eletrodomésticos pararem de refrigerar — no caso, porém, o problema se deu por uma atualização da própria fabricante.
Atualizado há 50 horas
A sequência de incidentes levou autoridades dos Estados Unidos a publicar um alerta sobre ataques contra sistemas de refrigeração industrial e monitoramento de cadeia fria. Segundo o comunicado, esse tipo de invasão pode ter consequências como perda de estoques, danos aos equipamentos e até risco de incêndio. As autoridades recomendam retirar os controladores da internet pública sempre que possível, proteger o acesso remoto por firewalls, substituir senhas padrão e instalar atualizações de segurança. "Toda organização que depende de sistemas de refrigeração e monitoramento deve presumir que pode ser alvo", afirmou Chris Butera, responsável interino pela área de cibersegurança da CISA, agência vinculada ao Departamento de Segurança Interna (DHS).